

Switch, 9x 10/100/1000Mbps RJ45 port, 1x Gigabit SFP port, podpora standardu IEEE IEEE 802.3af/at, PoE+ porty, celkový výkon pro PoE porty až 61 W, Plug and Play, Isolation Mode, automatické obnovení PoE pro restart zařízení.
Dodání 3-5 dní

Síťový přepínač Ruijie Networks RG-ES08 Unmanaged Fast Ethernet (10/100) Black Omlouváme se, průběžně pracujeme na lepším popisu
Dodání 3-5 dní

Chytrý rozvaděč SwitchBot Hub Mini Matter Enabled SwitchBot Hub Mini podporuje Matter, univerzální standard pro chytré domácnosti, který umožňuje bezproblémovou komunikaci zařízení různých výrobců. Po
Skladem-dodání 2-4 dní

TP-Link Deco XE75 Pro Třípásmový systém AXE5400 Mesh Wi-Fi 6E Wi-Fi 6E pokrytí celé domácnosti – pokryjte plochu až 500 m2 ničím nerušeným Wi-Fi signálem příští generace a zapomeňte na mrtvé zóny pokrytí a načítání do vyrovnávací paměti Zcela nové pásmo 6 GHz – začněte využívat nejnovější frekvenci Wi-Fi a zbavte se rušení, jejichž původem jsou všechna starší zařízení. 6GHz pásmo rovněž poskytuje výkonné vyhrazené páteřní připojení pro další zlepšení výkonu Wi-Fi připojení u zařízení bez podpory standardu Wi-Fi 6E Skutečně třípásmová rychlost – všechna tři pásma pracují společně a poskytují bleskurychlé připojení až 5 400 Mbit/s pro více než 200 zařízení Systém Mesh s umělou inteligencí (AI) – sjednoťte domácí síť pod jedním název a heslem a současně získejte to nejlepší připojení při pohybu mezi jednotlivými místnostmi po domě TP-Link HomeShield – chrání vaši domácí síť díky vyspělým funkcím na ochranu sítě a zařízení IoT Nastavení snadné jako nikdy dříve – aplikace Deco vás provede nastavením krok za krokem Univerzální kompatibilita – zpětná kompatibilita se všemi generacemi Wi-Fi připojení a podpora všech poskytovatelů internetového připojení (ISP) a modemů Stránky produktu: https://www.tp-link.com/cz/home-networking/deco/deco-xe75-pro/v1%20(2-pack)/ Technické specifikace WIRELESS Standards Wi-Fi 6E IEEE 802.11ax 6 GHz IEEE 802.11ax/ac/n/a 5 GHz IEEE 802.11ax/n/b/g 2.4 GHz WiFi Speeds AXE5400 6 GHz: 2402 Mbps (802.11ax, HE160) 5 GHz: 2402 Mbps (802.11ax, HE160) 2.4 GHz: 574 Mbps (802.11ax) WiFi Range 3-5 Bedroom Houses (2-pack) TP-Link Mesh Technology Optional Ethernet backhaul work together to link Deco units to provide seamless coverage AI-Driven Mesh Intelligently learns the network environment to provide ideal Wi-Fi unique to your home 4× High-Gain Antennas (Internal) Multiple antennas form a signal-boosting array to cover more directions and large areas Tri-Band A newly-opened 6 GHz band brings more bandwidth and faster speeds Beamforming Concentrates wireless signal strength towards clients to expand WiFi range WiFi Capacity Very High Tri-Band Distribute devices to different bands for optimal performance 2×2 MU-MIMO Simultaneously communicates with multiple MU-MIMO clients OFDMA Simultaneously communicates with multiple WiFi 6 clients 6 Streams More than enough bandwidth for connected devices Working Modes Router Mode Access Point Mode SECURITY Network Security SPI Firewall Access Control HomeShield Security Real-Time IoT Protection Malicious Site Blocker Intrusion Prevention System DDoS Attack Prevention Home Network Scanner Guest Network 1× 6 GHz Guest Network 1× 5 GHz Guest Network 1× 2.4 GHz Guest Network VPN Server • OpenVPN Server • PPTP VPN Server • L2TP/IPSec VPN Server VPN Client • OpenVPN Client • PPTP VPN Client • L2TP/IPSec VPN Client WiFi Encryption WPA-Personal WPA2-Personal WPA3-Personal HARDWARE Ethernet Ports 1× 2.5 Gbps Port + 2× Gigabit Ports *Per Deco Unit Supports WAN/LAN auto-sensing Buttons Reset Button SOFTWARE Protocols IPv4 IPv6 Service Kits HomeShield Learn More> Parental Controls HomeShield Parental Controls Custom Profiles Professional Content Filter Library Family Time Bedtime Off Time Time Rewards Family Online Time Ranking Pause the Internet Weekly and Monthly Reports WAN Types Dynamic IP Static IP PPPoE PPTP L2TP Quality of Service HomeShield QoS QoS by Device Cloud Service OTA Firmware Upgrade TP-Link ID DDNS NAT Forwarding Port Forwarding UPnP IPTV IGMP Proxy IGMP Snooping Bridge Tag VLAN DHCP Address Reservation DHCP Client List Server DDNS TP-Link Management Deco App TEST DATA WiFi Transmission Power CE: <20 dBm (2.4 GHz) <23 dBm (5 GHz) <23 dBm (6 GHz) FCC: <30 dBm (2.4 GHz) <30 dBm(5 GHz) PHYSICAL Dimensions (W×D×H) 4.1 × 4.1 × 6.7 in (105 × 105 × 169 mm) Package Contents Deco XE75 Pro (2-pack) 2 Deco XE75 Pro units 1 RJ45 Ethernet cable 2 Power adapters 1 Quick Installation Guide OTHERS Certifications CE, FCC, RoHS Environment Operating Temperature: 0°C~40°C (32 °F~104 °F) Storage Temperature: -40°C~60°C (-40 °F~140 °F) Operating Humidity: 10%~90% RH Storage Humidity: 5%~90% RH
Skladem v eshopu

PRŮMYSLOVÁ BRÁNA IOT TRB246 je průmyslová 4G LTE brána vybavená I/O, RS232, RS485 a ethernetovými rozhraními pro IoT řešení vyžadující všestrannost a spolehlivou podporu M2M komunikace. Tato brána má funkci dual SIM a podporuje více protokolů, jako jsou
Ano, centrál. sklad
Cisco Catalyst switch C1300-48FP-4G - REFRESH CISCO REFRESH jsou repasované produkty, které společnost CISCO dodává s certifikací kvality, zárukou a servisní podporou odpovídající ekvivalentnímu novému produktu Cisco Catalyst řady 1300 jsou managovatelné switche Gigabit Ethernet Layer 3 podnikové třídy určené pro malé a střední podniky a pobočky. Tyto jednoduché, flexibilní a bezpečné switche jsou ideální pro nasazení mimo rozvodnou skříň. Řada Catalyst 1300 pracuje na přizpůsobeném softwaru operačního systému Linux s intuitivním grafickým rozhraním, který zjednodušuje nastavení sítě a pokročilými funkcemi, které urychlují digitální transformaci, zatímco všudypřítomné zabezpečení chrání kritické obchodní transakce. Přepínače řady 1300 poskytují ideální kombinaci cenové dostupnosti a možností pro malé a střední podniky a pomáhají vám vytvořit efektivnější a lépe propojenou pracovní sílu. Stránky produktu: C1300-48FP-4G Performance Switching capacity and forwarding rate (All switches are wire-speed and nonblocking) Capacity in millions of packets per second (mpps) (64-byte packets) 77.38 Switching capacity in gigabits per second (Gbps) 104.0 Layer 2 switching Spanning Tree Protocol (STP) Standard 802.1d spanning tree support Fast convergence using 802.1w (Rapid Spanning Tree Protocol [RSTP]), enabled by default Multiple spanning tree instances using 802.1s (MSTP); 8 instances are supported Per-VLAN Spanning Tree Plus (PVST+); 126 instances are supported Rapid PVST+ (RPVST+); 126 instances are supported Port grouping/link aggregation Support for IEEE 802.3ad Link Aggregation Control Protocol (LACP) Up to 8 groups Up to 8 ports per group with 16 candidate ports for each (dynamic) 802.3ad link aggregation VLAN Support for up to 4093 VLANs simultaneously Port-based and 802.1Q tag-based VLANs, MAC-based VLAN, protocol-based VLAN, IP subnet-based VLAN Management VLAN Private VLAN with promiscuous, isolated, and community port Private VLAN Edge (PVE), also known as protected ports, with multiple uplinks Guest VLAN, unauthenticated VLAN Dynamic VLAN assignment via RADIUS server along with 802.1X client authentication Customer premises equipment (CPE) VLAN Auto surveillance VLAN (ASV) Voice VLAN Voice traffic is automatically assigned to a voice-specific VLAN and treated with appropriate levels of QoS. Voice Services Discovery Protocol (VSDP) delivers networkwide zero-touch deployment of voice endpoints and call control devices Multicast TV VLAN Multicast TV VLAN allows the single multicast VLAN to be shared in the network while subscribers remain in separate VLANs. This feature is also known as Multicast VLAN Registration (MVR) VLAN translation Support for VLAN one-to-one mapping, in which customer VLANs (C-VLANs) on an edge interface are mapped to service provider VLANs (S-VLANs), and the original C-VLAN tags are replaced by the specified S-VLAN Q-in-Q VLANs transparently cross a service provider network while isolating traffic among customers Selective Q-in-Q Selective Q-in-Q is an enhancement to the basic Q-in-Q feature and provides, per edge interface, multiple mappings of different C-VLANs to separate S-VLANs Selective Q-in-Q also allows configuring of the Ethertype (Tag Protocol Identifier [TPID]) of the S-VLAN tag Layer 2 protocol tunneling over Q-in-Q is also supported Generic VLAN Registration Protocol (GVRP)/Generic Attribute Registration Protocol (GARP) GVRP and GARP enable automatic propagation and configuration of VLANs in a bridged domain Unidirectional Link UDLD monitors physical connections to detect unidirectional links caused by incorrect Detection (UDLD) wiring or cable/port faults to prevent forwarding loops and blackholing of traffic in switched networks DHCP relay at Layer 2 Relay of DHCP traffic to a DHCP server in a different VLAN; works with DHCP Option 82 Internet Group Management Protocol (IGMP) versions 1, 2, and 3 snooping IGMP limits bandwidth-intensive multicast traffic to only the requesters; it supports 2000 multicast groups (source-specific multicasting is also supported) IGMP querier IGMP querier is used to support a Layer 2 multicast domain of snooping switches in the absence of a multicast router IGMP proxy The IGMP proxy provides a mechanism for multicast forwarding based on IGMP membership information without the need for more complicated multicast routing protocols Head-of-Line (HOL) blocking HOL blocking prevention Loopback detection Loopback detection provides protection against loops by transmitting loop protocol packets out of ports on which loop protection has been enabled. It operates independently of STP Layer 3 IPv4 routing Wire-speed routing of IPv4 packets Up to 990 static routes and up to 128 IP interfaces IPv6 routing Wire-speed routing of IPv6 packets Layer 3 interface Configuration of a Layer 3 interface on a physical port, LAG, VLAN interface, or loopback interface Classless Interdomain Routing (CIDR) Support for CIDR Routing Information Protocol (RIP) v2 Support for RIP v2 for dynamic routing Policy-Based Routing (PBR) Flexible routing control to direct packets to a different next hop based on an IPv4 or IPv6 Access Control List (ACL) DHCP server Switch functions as an IPv4 DHCP server, serving IP addresses for multiple DHCP pools or scopes Support for DHCP options DHCP relay at Layer 3 Relay of DHCP traffic across IP domains User Datagram Protocol (UDP) relay Relay of broadcast information across Layer 3 domains for application discovery or relaying of Bootstrap Protocol (BOOTP)/DHCP packets Security Secure Shell (SSH) Protocol SSH is a secure replacement for Telnet traffic. Secure Copy Protocol (SCP) also uses SSH. SSH v1 and v2 are supported Secure Sockets Layer (SSL) SSL support: Encrypts all HTTPS traffic, allowing highly secure access to the browser-based management GUI in the switch IEEE 802.1X (authenticator role) 802.1X: RADIUS authentication and accounting, MD5 hash, guest VLAN, unauthenticated VLAN, single/multiple host mode, and single/multiple sessions Supports time-based 802.1X, dynamic VLAN assignment, and MAC authentication IEEE 802.1X supplicant A switch can be configured to act as a supplicant to another switch. This enables extended secure access in areas outside the wiring closet (such as conference rooms) Web-based authentication Web-based authentication provides network admission control through a web browser to any host devices and operating systems STP Bridge Protocol Data Unit (BPDU) Guard A security mechanism to protect the network from invalid configurations. A port enabled for BPDU Guard is shut down if a BPDU message is received on that port. This avoids accidental topology loops STP Root Guard Prevents edge devices not in the network administrator’s control from becoming STP root nodes STP loopback guard Provides additional protection against Layer 2 forwarding loops (STP loops) DHCP snooping Filters out DHCP messages with unregistered IP addresses and/or from unexpected or untrusted interfaces. This prevents rogue devices from behaving as DHCP servers IP Source Guard (IPSG) When IPSG is enabled at a port, the switch filters out IP packets received from the port if the source IP addresses of the packets have not been statically configured or dynamically learned from DHCP snooping. This prevents IP address spoofing Dynamic ARP Inspection (DAI) The switch discards ARP packets from a port if there are no static or dynamic IP/MAC bindings or if there is a discrepancy between the source or destination addresses in the ARP packet. This prevents man-in-the-middle attacks IP/MAC/port binding (IPMB) The preceding features (DHCP snooping, IPSG, and DAI) work togeth
Ano, centrál. sklad

Switch Grandstream PoE GWN7701P (4x PoE do 1000Mbps; 4x do 1000Mbps) Přenosová rychlost sítě Ethernet: 10,100,1000 Mbit/s Podpora 10G: Ne Síťové standardy: IEEE 802.1pIEEE 802.3atIEEE 802.3abIEEE 802.
Ano, centrál. sklad

Cestovní Wi-Fi 6 router, AX3000, 2,5G WAN, USB 3.0, VPN podpora, režim hotspot/AP/extender, napájení přes USB-C.
Skladem v eshopu

Cisco Catalyst switch C1200-48P-4G - REFRESH CISCO REFRESH jsou repasované produkty, které společnost CISCO dodává s certifikací kvality, zárukou a servisní podporou odpovídající ekvivalentnímu novému produktu Řada Cisco Catalyst 1200 je další generací cenově dostupných chytrých přepínačů, které kombinují vysoký výkon a spolehlivost s kompletní sadou funkcí, které potřebujete pro malé a středně velké podnikové sítě. Přepínače fungují na přizpůsobeném softwaru operačního systému Linux a poskytují flexibilní možnosti správy, komplexní možnosti zabezpečení a funkce statického směrování na 3. vrstvě, které daleko přesahují možnosti neřízeného nebo levného přepínače a to za nižší cenu než u plně spravovaných přepínačů. Když potřebujete spolehlivé řešení pro sdílení online zdrojů a připojení počítačů, telefonů a bezdrátových přístupových bodů, chytré přepínače Catalyst řady 1200 poskytují ideální řešení za dostupnou cenu. Stránky produktu: C1200-48P-4G Performance Switching capacity and forwarding rate (All switches are wire-speed and nonblocking) Capacity in millions of packets per second (mpps) (64-byte packets) 77,38 Switching capacity in gigabits per second (Gbps) 104 Layer 2 switching Spanning Tree Protocol (STP) Standard 802.1d spanning tree support Fast convergence using 802.1w (Rapid Spanning Tree Protocol [RSTP]), enabled by default Multiple spanning tree instances using 802.1s (MSTP); 8 instances are supported Per-VLAN Spanning Tree Plus (PVST+); 126 instances are supported Rapid PVST+ (RPVST+); 126 instances are supported Port grouping/link aggregation Support for IEEE 802.3ad Link Aggregation Control Protocol (LACP) Up to 4 groups Up to 8 ports per group with 16 candidate ports for each (dynamic) 802.3ad Link Aggregation Group (LAG) VLAN Support for up to 255 active VLANs simultaneously Port-based and 802.1Q tag-based VLANs Management VLAN Guest VLAN Auto Surveillance VLAN (ASV) Voice VLAN Voice traffic is automatically assigned to a voice-specific VLAN and treated with appropriate levels of QoS. Voice Services Discovery Protocol (VSDP) delivers networkwide zero-touch deployment of voice endpoints and call control devices Generic VLAN Registration Protocol (GVRP) and Generic Attribute Registration Protocol (GARP) Enable automatically propagation and configuration of VLANs in a bridged domain Internet Group Management Protocol (IGMP) versions 1, 2, and 3 snooping Limits bandwidth-intensive multicast traffic to only the requesters; supports 255 multicast groups (source-specific multicasting is also supported) IGMP querier Used to support a Layer 2 multicast domain of snooping switches in the absence of a multicast router Head-of-Line (HOL) blocking HOL blocking prevention Loopback detection Provides protection against loops by transmitting loop protocol packets out of ports on which loop protection has been enabled. It operates independently of STP Layer 3 routing IPv4 routing Wire-speed routing of IPv4 packets Up to 32 static routes and up to 16 IP interfaces IPv6 routing Wire-speed routing of IPv6 packets Layer 3 interface Configuration of Layer 3 interface on physical port, LAG, VLAN interface, or loopback interface Classless Interdomain Routing (CIDR) Support for CIDR Dynamic Host Configuration Protocol (DHCP) relay at Layer 3 Relay of DHCP traffic across IP domains User Datagram Protocol (UDP) relay Relay of broadcast information across Layer 3 domains for application discovery or relaying of Bootstrap Protocol (BootP)/DHCP packets Security Secure Sockets Layer (SSL) Encrypts all HTTPS traffic, allowing secure access to the browser-based management GUI in the switch SSH Protocol SSH is a secure replacement for Telnet traffic. Secure Copy (SCP) also uses SSH. SSH v1 and v2 are supported. IEEE 802.1X (authenticator role) RADIUS authentication, guest VLAN, single/multiple host mode, and single/multiple sessions STP loopback guard Provides additional protection against Layer 2 forwarding loops (STP loops) Secure Core Technology (SCT) Ensures that the switch will receive and process management and protocol traffic no matter how much traffic is received Secure Sensitive Data (SSD) A mechanism to manage sensitive data (such as passwords, keys, and so on) securely on the switch, populating this data to other devices and a secure auto-configuration. Access to view the sensitive data as plain text or encrypted is provided according to the user-configured access level and the access method of the user Trustworthy systems Trustworthy systems provide a highly secure foundation for Cisco products Run-time defenses (Executable Space Protection [X-Space], Address Space Layout Randomization [ASLR], Built-In Object Size Checking [BOSC]) Port security Ability to lock source MAC addresses to ports and limit the number of learned MAC addresses RADIUS Supports RADIUS authentication for management access. Switch functions as a client Storm control Broadcast, multicast, and unknown unicast DoS prevention DoS attack prevention Multiple user privilege levels in CLI Level 1, 7, and 15 privilege levels ACLs Support for up to 512 rules Drop or rate limit based on source and destination MAC, VLAN ID, IPv4 or IPv6 address, IPv6 flow label, protocol, port, Differentiated Services Code Point (DSCP)/IP precedence, TCP/UDP source and destination ports, 802.1p priority, Ethernet type, Internet Control Message Protocol (ICMP) packets, IGMP packets, TCP flag; ACL can be applied on both ingress and egress sides Time-based ACLs supported Quality of service Priority levels 8 hardware queues Scheduling Strict priority and Weighted Round-Robin (WRR) queue assignment based on DSCP and Class of Service (802.1p/CoS) Class of service Port based, 802.1p VLAN priority based, IPv4/v6 IP precedence/Type of Service (ToS)/DSCP based, Differentiated Services (DiffServ), classification and re-marking ACLs, trusted QoS Rate limiting Ingress policer, egress shaping and rate control per VLAN, per port, and flow based Congestion avoidance A TCP congestion avoidance algorithm is required to reduce and prevent global TCP loss synchronization Standards Standards IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab 1000BASE-T Gigabit Ethernet, IEEE 802.3ad Link Aggregation Control Protocol, IEEE 802.3z Gigabit Ethernet, IEEE 802.3x Flow Control, IEEE 802.3 ad LACP, IEEE 802.1D (STP), IEEE 802.1Q/p VLAN, IEEE 802.1w RSTP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, RFC 768, RFC 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 879, RFC 896, RFC 826, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 920, RFC 922, RFC 950, RFC 951, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1213, RFC 1215, RFC 1286, RFC 1350, RFC 1442, RFC 1451, RFC 1493, RFC 1533, RFC 1541, RFC 1542, RFC 1573, RFC 1624, RFC 1643, RFC 1700, RFC 1757, RFC 1867, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2030, RFC 2131, RFC 2132, RFC 2233, RFC 2576, RFC 2616, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 3164, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 3416, RFC 4330 IPv6 IPv6 IPv6 host mode IPv6 over Ethernet Dual IPv6/IPv4 stack IPv6 Neighbor Discovery (ND) IPv6 stateless address auto-configuration Path Maximum Transmission Unit (MTU) discovery Duplicate Address Detection (DAD) ICMP version 6 IPv6 over IPv4 network with Intrasite Automatic Tunnel Addressing Protocol (ISATAP) support IPv6 QoS Prioritizes IPv6 packets in hardware IPv6 ACL Drop or rate-limit IPv6 packets in hardware Multicast Listener Discovery (MLD v1/2) snooping Delivers IPv6 multicast p
Ano, centrál. sklad

Planet Rack Mount pro 10" rack; Sada pro montáž do rozvaděče pro switche Planet. Skládá se ze dvou montážních konzol a sady šroubků, které po přišroubování ke stranám skříně umožní instalaci 10" switche ve stojanu....
Ano, centrál. sklad

Teltonika TSW030; Průmyslový switch bez managementu nabízející osm RJ-45 portů (10/100 Mbps). Snadné použití bez nutnosti konfigurace a instalace. Switch má vestavěný držák na DIN lištu ....
Ano, centrál. sklad
Cudy WR1300 bezdrátový router Gigabit Ethernet Dvoupásmový (2,4 GHz / 5 GHz) Bílá Přenosová rychlost sítě Ethernet: 1000 Mbit/s10100 Připojení na síť Ethernet: Ano Typ rozhraní ethernetu LAN: Gigabit
Skladem v eshopu
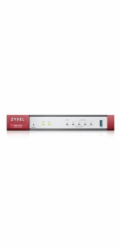
ZyXEL USG FLEX 50H + Gold Security Pack; Bezpečnostní brána poskytující rychlou a vysoce účinnou ochranu, špičkový výkon pro virtuální privátní sítě (VPN) a sjednocené řízení ochrany proti hrozbám (UTM). Zajišťuje komplexní ochranu síťové infrastruktu...
Ano, centrál. sklad
Řada přepínačů M4250 AV Line vznikla ve spolupráci s odborníky na AV a odráží tak jejich letité zkušenosti a osvědčené postupy v tomto oboru. Zařízení jsou vybavena 8 až 12 1G/2,5G ethernetovými porty s širokou nabídkou PoE+/PoE++ a 2 až 16 1G/10G doplňko
Dodání 3-5 dní

LT700 AC1200 4G LTE CAT 6 Router 4G LTE CAT.6 CPE AC1200 dvoupásmová Wi-Fi Dva sloty SIM (Nano) 4 x Gigabit Ethernet Port 4 x Odnímatelná mobilní anténa 2 x Pevná WiFi anténa DNS přes Cloudare/NextDN
Dodání 3-5 dní

Esperanza ENS106 10-portový Poe Switch 10/100 96W Síťové standardy: IEEE 802.3 af/atIEEE 802.3uIEEE 802.3iIEEE 802.3IEEE 802.3x Podpora funkce auto-aging pro MAC adresy: Ano Podpora funkce auto-learni
Dodání 3 dny
D-Link G530 - 5G NR AX3000 Wi-Fi 6 Router
Dodání 3-5 dní

Cisco Přepínač Catalyst 1200 8-portový GE PoE Ext PS 2x1G Combo Výrobce: Cisco Kategorie: Přepínače
Dodání 3-5 dní

WRL SADA WI-FI SYSTÉMU/AMPLIFI AFI-ALN UBIQUITI Omlouváme se, průběžně pracujeme na lepším popisu
Dodání 3-5 dní
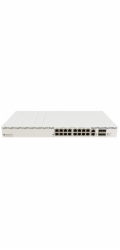
MikroTik Switch CRS320-8P-8B-4S+RM; Vysoce výkonný PoE++ (802.bt) switch pro snadné a cenově výhodné napájení bezpečnostních kamer 4K, reklamních panelů nebo dokonce průmyslových automatizačních systémů. CRS320...
Ano, centrál. sklad
Cisco Catalyst switch C1300-12XT-2X (12x10GbE,2xSFP+) - REFRESH
Ano, centrál. sklad
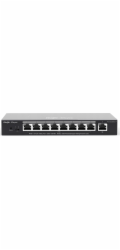
Registrace dealerské ceny: https://docs.google.com/forms/d/1sWwsswsbBk36eZx4CJrfl47qUvrORQyYz7kMjrt2f_c/prefill Popis produktu Inteligentní cloudově i přes webové rozhraní spravovatelný smart desktop PoE switch RG-ES209GC-P od značky Ruijie, nabízí cenově efektivní řešení s 9 Gigabit LAN porty z čehož 8 portů podporuje 802.3af/at PoE s celkovým PoE budgetem 120 W. Tento kompaktní přepínač je ideální pro síťové aplikace, které vyžadují výkon a spolehlivost. Co se výčtu funkcí týče, switch nabízí tichý chod bez ventilátorů, podporu až 16 VLAN, DHCP snooping, testování kabelu, ochranou proti zakruhování a v rámci PoE možnost použití až na vzdálenost 250 m při snížení linkové rychlosti na 10 Mbps. Klíčové vlastnosti • 9× 10/100/1000 Mbps LAN porty • 8× 802.3af/at PoE - max. 30 W/port, PoE budget 120 W • Kvalitní provedení, kovové šasi • Bez venilátoru • Nízká spotřeba - max. 10 W • Správa přes webové rozhraní a cloud • Celoživotní správa na Ruijie Cloud kdykoli a kdekoli • Rozpoznávání IP kamer - jedinečná hodnota pro CCTV síť • Automatická prevence proti zakruhování • Podpora Long Range PoE na vzdálenost 250 m Obsah balení • Zařízení • Napájecí adaptér 54 V/2.4 A Technické parametry Konektory a rozhraní Rychlost LAN:(9) 10/100/1000Mbps Napájení Typ napájení:DC konektor Typy PoE:PoE-Out (pouze) Podporované PoE-Out standardy:802.3af, 802.3at Počet PoE Out portů:8 PoE budget [W]:120 PoE na vzdálenost až 250m:Ano Max. spotřeba energie [W]:10 Napájení přes konektor/svorkovnici:54V / 2,4A Fyzické charakteristiky Provedení:Desktop Ventilátory:Bez ventilátoru Šasi:Kovové Tlačítka:Reset Provozní teplota [°C]:0 až 40 Šířka [mm]:202 Výška [mm]:28 Hloubka [mm]:108 Obecné Rychlost přepínání [Gbps]:18 Tabulka MAC adres:4000 Rychlost předávání paketů [Mpps]:13,4 Software Web management:Ano Management:Webové rozhraní, Ruijie cloud Funkce:VLAN, DHCP snooping Výchozí IP adresa:10.44.77.200 Výchozí jméno a heslo:Nastavuje se při prvním spuštění
Dodání 3-5 dní

Switch Intellinet Network Solutions 561204
Dodání 3-5 dní

Venkovní ppřístupový bod s technologií Wi-Fi 6 AX3000. 1× GLAN, krytí IP68, rychlost 2402+574 Mb/s, PoE, centralizovaná správa přes systém Omada SDN, směrové antény, provozní teplota -30 až 70 °C.
Skladem v eshopu
Improvizace. Přizpůsobování. Překonání obtíží. “Způsob myšlení může být velmi užitečný, ale někdy
Skladem v eshopu
MikroTik Cloud Router Switch CRS518-16XS-2XQ-RM je výbavou nadupaný páteřní switch pro vaši síť a je vybaven 2x QSFP28 (100 Gbps), 16x SFP28 (1/10/25 Gbps), jedním 10/100Mbps metalickým portem určený pouze pro management, konzolovým RJ45 portem, dvěmi Hot
Ano, centrál. sklad

Extralink Chiron Managed L3 Switch 24xRJ45 GbE 4x SFP+ 19 Rack Omlouváme se, průběžně pracujeme na lepším popisu
Dodání 3-5 dní

Atte SPÍNAČ POE IP-5-11-L2 5-PORTOVÝ ATTE
Dodání 3-5 dní

PLANET VR-100; Gigabitový router disponující pěti RJ-45 porty pro definici WAN/LAN/DMZ se snadným a rychlým nastavením pomocí webového rozhraní. Zařízení s profesionálním firewallem umožňující vícenásobné připo...
Ano, centrál. sklad

Switch Cisco Catalyst 1000 (C1000-48T-4G-L)
Dodání 3-5 dní

PŘEPÍNAČ Dahua Technology PFS3005-5ET-V2 – Výkonný přepínač pro malé sítě Přepínač Dahua Technology PFS3005-5ET-V2 je vynikajícím řešením pro malé počítačové sítě a rezidenční sítě. Je vybaven pěti ethernetovými porty Fast Ethernet (10/100) RJ-45 a umožňuje efektivní připojení různých zařízení, což
Dodání 3-5 dní

Dahua Technology Přepínač SWITCH SG4028 24PORTOVÝ SFP DAHUA Výrobce: Dahua Technology Kategorie: Přepínače
Dodání 3-5 dní

AVIZIO Switch 8x RJ45 PoE 1Gb/s + 2x RJ45 Uplink 1Gb/s Omlouváme se, průběžně pracujeme na lepším popisu
Dodání 3-5 dní

MikroTik G1483-0600WNB; Interní napájecí hot-swap zdroj pro PoE++ switch MikroTik CRS320-8P-8B-4S+RM . ZÁKLADNÍ SPECIFIKACE; Výkon: 600 W; Výstupní napětí: 54,5 V;...
Ano, centrál. sklad

Klíčové specifikace Velký HD dotykový displej Prověřené světové mapy TomTom TomTom Traffic Upozornění na rychlostní radary na 1 rok Aktuální informace o cenách pohonných hmot
Skladem, dodání 2-4 dní
Unitek Unitek obousměrný HDMI 2.1 8K přepínač 2v1
Skladem, dodání 2-4 dní

HPE Networking Instant On Secure Gateway Improve your network security and expand your business The HPE Networking Instant On Secure Gateways are cloud-managed gateways designed for small and growing businesses looking to enhance the security of their network or safely expand to new locations. These gateways, purpose-built for SMBs, provide 24x7 network monitoring, an IDS/IPS engine, and domain blocking for enhanced protection. Thanks to hardware acceleration, with all these features active, the gateway can still provide near-line rate throughput. Protecting SMBs from growing cyber threats Cyber threats continue to target SMBs worldwide, primarily through ransomware and phishing scams. These attacks take advantage of vulnerable networks, hoping that users won t notice or double-check anything suspicious. HPE Networking Instant On Secure Gateways provide robust protection by monitoring all network traffic to prevent harmful files from infiltrating your network environment. The gateways also enable site-to-site communication between Instant On secured sites over VPN, ensuring connections between locations remain protected from cybercriminals. Enhanced security with the HPE Networking Instant On Secure Gateway SG1004 The HPE Networking Instant On Secure Gateway SG1004 is a 1G secure gateway featuring one uplink (WAN) port, two downlink (LAN) ports, and one configurable uplink/downlink port. With a stateful firewall throughput of 930 Mbps, it s ideal for protecting businesses with less than one Gigabit total throughput from their ISP. The compact design and external power supply make it perfect for branch offices or small businesses like accounting firms or retail shops. Advanced performance with the HPE Networking Instant On Secure Gateway SG2505P For larger environments, the HPE Networking Instant On Secure Gateway SG2505P offers five ports, two of them providing multigigabit support. One multi-gig uplink (WAN) port, one multi-gig configurable port (WAN/LAN), one gig configurable port (WAN/LAN), and two one-gig ports (LAN). The 2505P has PoE support with a total power budget of 64W to power network devices such as Instant On access points. With a stateful firewall throughput of 2.3 Gbps, this gateway is ideal for businesses requiring over 1 Gigabit of total throughput from their ISP. Whether you re a small shop looking to keep the network simple or an AI startup needing to protect your large data workloads, the SG2505P will help you stay connected and more secure. Powerful security and performance for SMBs The HPE Networking Instant On Secure Gateways deliver a wide range of advanced technical features designed to boost network performance and enhance security for SMBs. One key feature is VPN, which provides encrypted site-to-site communication between Instant On Secure Gateway sites, allowing businesses to connect multiple locations more securely. Additionally, the built-in Intrusion Detection and Prevention System (IDS/IPS) actively monitors network traffic for suspicious activity and automatically blocks malicious content threats, ensuring the integrity of business data. And with automatic firmware updates that keep security patches up to date and easy-to-use management through the Instant On cloud portal and mobile app, maintaining a more secure network has never been easier. The gateway also supports WAN resiliency through failover features, ensuring continuous network service even during ISP outage events. HPE Networking Instant On Secure Gateway features Firewall Monitors and filters incoming and outgoing traffic based on predefined security rules. The firewall also prevents sessions from reaching the LAN when they originate from the WAN, unless a remote access policy is enabled. IDS/IPS IDS (Intrusion Detection System) and IPS (Intrusion Prevention System) are technologies used to monitor network traffic for suspicious activity and potential threats. IDS Detects and alerts administrators about possible security breaches or malicious activity within a network. IDS analyzes traffic for known attack patterns or anomalies; it does not actively block or prevent attacks. IPS Detects malicious activity and actively blocks or prevents those threats in real time. It can take automatic action to stop attacks, such as blocking IP addresses or terminating harmful connections. IDS/IPS event logging Malicious activities detected or blocked will be displayed in the Threats module of the Instant On app and web portal. TPM 2.0 support A more robust, flexible, and secure version of Trusted Platform Management, TPM 2.0 is designed to meet the needs of modern and future networking needs with an advanced level of security assurance. Wired and wireless application visibility See details of web applications accessed by clients, both wired and wireless, within the Instant On mobile app or web portal. Site-to-site VPN Connect sites together over a secure VPN when both have an Instant On Secure Gateway connected to the WAN. Client VPN Helps providing employee access to network resources remotely and securely, improving productivity and enhancing on-premises resource efficiency. WAN failover Provides a backup/failover mechanism to keep the network alive by falling over to a secondary source when the network s connectivity with the primary source is down. WAN load balancing With two active WAN links, gateways can distribute network traffic across both links simultaneously to optimize performance, increase bandwidth utilization, and provide redundancy. This ensures efficient traffic flow and enhances reliability by preventing overloading of a single link. PoE support (SG2505P only) Total 64W PoE budget, power two 30W 802.3at devices such as VoIP phones, wireless access points, and security cameras, as well as any 15.4W 802.3af-compliant end devices, can be powered on by any of the four downlink ports with full POE support, mitigating the cost of additional electrical cabling and circuits that would otherwise be necessary for IP phone and WLAN deployments. Locator LED Allows admin users to have the LEDs on the gateway blink, simplifying troubleshooting by making it easy to locate a particular device within a rack. Quite LED mode Allows users to shut off gateway LEDs for deployments when the gateway needs to be hidden. VLAN support Offers some of the benefits of both bridging and routing. VLANs partition the network into logical segments, which provides better administration, security, and multicast traffic management. HPE Networking Instant On Secure Gateway SG1004(S0G33A) HPE Networking Instant On Secure Gateway SG2505P(S0G34A) Processor speed 2.0 GHz 2.0 GHz Memory 2GB 4GB Storage (Flash) 4GB eMMC 4GB eMMC Physical characteristics WAN interface 1x 10/100/1000-Base-T Ethernet 1x 100/1000/2500-Base-T Ethernet WAN/LAN configurable interface 1x 10/100/1000-Base-T Ethernet 1x 100/1000/2500-Base-T Ethernet 1x 10/100/1000-Base-T Ethernet LAN Interfaces 2x 10/100/1000-Base-T Ethernet 2x 10/100/1000-Base-T Ethernet Additional interfaces - 1 USB-A 2.0 POE options - 4 ports PoE Cl4 Dimensions (L x W x H) 1.73 x 6.46 x 7.48in (4.39 x 16.41 x 19.00cm) 1.73 x 12.19 x 9.22in (4.39 x 30.96 x 23.42cm) Weight lb (kg) 2.27lbs (1.03kg) 5.29lbs (2.40kg) Mounting options Tabletop and wall Tabletop, wall, telco rack Performance Firewall performance * 980 Mbps 2.4 Gbps Routing performance ** 980 Mbps 2.4 Gbps IDS/IPS performance *** 980 Mbps 2.4 Gbps VPN
Ano, centrál. sklad

Přepínač NETGEAR GS105E (GS105E-200PES) Výrobce: NETGEAR
Dodání 3-5 dní

PLANET Industrial 8-Port GE PoE+ 2*1G SFP+ 2*2,5G SFP - 8-Port Managed L2+ Gigabit Ethernet (10/100/1000) Power over Ethernet (PoE) Aluminium, Blue
Dodání 3-5 dní

Bezdrátový router Ruijie Networks RG-M18 Gigabit Ethernet Dvoupásmový (2,4 GHz / 5 GHz) Bílý Omlouváme se, průběžně pracujeme na lepším popisu
Dodání 3-5 dní
Router ZTE MC888B 5G LTE KAT. 19 Síťové standardy: IEEE 802.11axIEEE 802.11acIEEE 802.11aIEEE 802.11nIEEE 802.11a/b/g/n Typ rozhraní Ethernetu: Gigabit Ethernet Podpora VLAN: Ne Vnitřní paměť: 1000 MB
Skladem, dodání 2-4 dní
ASUS TUF-BE3600 wireless router Gigabit Ethernet Dual-band (2.4 GHz / 5 GHz) Black
Ano, centrál. sklad
Teltonika napájecí zdroj, 4 pin pro konektor autozapalovače 12/24V s maximálním napětím 2A. Adaptér je jištěný pojistkou a délka propojovacího kabelu je 1,5m.
Ano, centrál. sklad

Switch Cudy Switch FS1010PG 8xFE PoE+ 120W 2xGigabit uplink
Dodání 3 dny

Mercusys MR30G AC1200 WiFi Gb router, 2xLAN, 1xWAN , 4x pevná anténa
Skladem v eshopu

Rozšiřte svou napájecí infrastrukturu s tímto 8kanálovým řešením PoE se středním rozpětím, které přináší novou úroveň výkonu, spolehlivosti a nákladové efektivity pro vaši infrastrukturu síťových zařízení. Představujeme 8kanálový napájecí zdroj Power over Ethernet (PoE) se středním rozpětím – špičk
Dodání 3-5 dní

NETGEAR XS516TM Řízený L2/L3/L4 Šedá Podpora 10G: Ano Napájecí zdroj v ceně: Ano Barva: Šedá LED indikátory: Ano Výška: 43,2 mm Hmotnost: 2,45 kg Šířka: 330 mm Hloubka: 206 mm Filtrování MAC adres: An
Dodání 3-5 dní
RB1100AHx4 je přepracovaný model, který staví na základech svého předchůdce RB1100AHx2. Narozdíl od původní verze disponuje CPU se 4 jádry a frekvencí 1400 MHz, díky kterému se zvýšila propustnost paketů až na 5,5 milionů za sekundu, datová propustnost je až 7,5Gbps. I přes vysoký výkon je spotřeba pouhých 25W. Router je nově také vybaven hardwarovou akcelerací IPsec pro ještěš vyšší rychlost přenosu šifrovaných dat než kterýkoliv routerboard předtím.Uvnitř lze najít 2 sloty M2 pro instalaci SSD disků. Jeden ze slotů je již osazen diskem o velikosti 64 GB. Nechybí ani slot na microSD kartu.Pro vyšší spolehlivost má router možnost redundantního napájení. Router má 2 integrované plně redundantní napájecí zdroje, dále DC svorkovnici s rosahem 12 až 57V a možnost napájení přes PoE. Obsah balení Zařízení Rackmount uši + šroubky (2) napájecí kabel Provedení: Rackmount Hloubka [mm]: 148 Šířka [mm]: 444 Výška [mm]: 47 Hardware RAM [MB]: 1024 CPU: AL21400 Frekvence CPU [MHz]: 1400 Počet CPU jader: 4 Velikost uložiště [MB]: 128 Konektory a rozhraní Sériový port: RS232 Slot na paměťové karty: microSD Rychlosti LAN: (13) 10/100/1000Mbps Gigabit LAN: Ano Napájení Max. spotřeba energie [W]: 25 Napájení přes PoE: 802.3at, 20 .. 57V DC Redundantní napájení: Ano Typ napájení: Ze sítě (230V), PoE, DC svorkovnice Typy PoE: Vstupní Napájení přes konektor/svorkovnici: 230V AC, 12 .. 57V DC Software Operační systém: RouterOS - L6 Výchozí IP adresa: 192.168.88.1 Výchozí jméno a heslo: admin / -
Dodání 3-5 dní
Cisco Catalyst switch C1200-48T-4X Řada Cisco Catalyst 1200 je další generací cenově dostupných chytrých přepínačů, které kombinují vysoký výkon a spolehlivost s kompletní sadou funkcí, které potřebujete pro malé a středně velké podnikové sítě. Přepínače fungují na přizpůsobeném softwaru operačního systému Linux a poskytují flexibilní možnosti správy, komplexní možnosti zabezpečení a funkce statického směrování na 3. vrstvě, které daleko přesahují možnosti neřízeného nebo levného přepínače a to za nižší cenu než u plně spravovaných přepínačů. Když potřebujete spolehlivé řešení pro sdílení online zdrojů a připojení počítačů, telefonů a bezdrátových přístupových bodů, chytré přepínače Catalyst řady 1200 poskytují ideální řešení za dostupnou cenu. Stránky produktu: C1200-48T-4X Performance Switching capacity and forwarding rate (All switches are wire-speed and nonblocking) Capacity in millions of packets per second (mpps) (64-byte packets) 130,94 Switching capacity in gigabits per second (Gbps) 176 Layer 2 switching Spanning Tree Protocol (STP) Standard 802.1d spanning tree support Fast convergence using 802.1w (Rapid Spanning Tree Protocol [RSTP]), enabled by default Multiple spanning tree instances using 802.1s (MSTP); 8 instances are supported Per-VLAN Spanning Tree Plus (PVST+); 126 instances are supported Rapid PVST+ (RPVST+); 126 instances are supported Port grouping/link aggregation Support for IEEE 802.3ad Link Aggregation Control Protocol (LACP) Up to 4 groups Up to 8 ports per group with 16 candidate ports for each (dynamic) 802.3ad Link Aggregation Group (LAG) VLAN Support for up to 255 active VLANs simultaneously Port-based and 802.1Q tag-based VLANs Management VLAN Guest VLAN Auto Surveillance VLAN (ASV) Voice VLAN Voice traffic is automatically assigned to a voice-specific VLAN and treated with appropriate levels of QoS. Voice Services Discovery Protocol (VSDP) delivers networkwide zero-touch deployment of voice endpoints and call control devices Generic VLAN Registration Protocol (GVRP) and Generic Attribute Registration Protocol (GARP) Enable automatically propagation and configuration of VLANs in a bridged domain Internet Group Management Protocol (IGMP) versions 1, 2, and 3 snooping Limits bandwidth-intensive multicast traffic to only the requesters; supports 255 multicast groups (source-specific multicasting is also supported) IGMP querier Used to support a Layer 2 multicast domain of snooping switches in the absence of a multicast router Head-of-Line (HOL) blocking HOL blocking prevention Loopback detection Provides protection against loops by transmitting loop protocol packets out of ports on which loop protection has been enabled. It operates independently of STP Layer 3 routing IPv4 routing Wire-speed routing of IPv4 packets Up to 32 static routes and up to 16 IP interfaces IPv6 routing Wire-speed routing of IPv6 packets Layer 3 interface Configuration of Layer 3 interface on physical port, LAG, VLAN interface, or loopback interface Classless Interdomain Routing (CIDR) Support for CIDR Dynamic Host Configuration Protocol (DHCP) relay at Layer 3 Relay of DHCP traffic across IP domains User Datagram Protocol (UDP) relay Relay of broadcast information across Layer 3 domains for application discovery or relaying of Bootstrap Protocol (BootP)/DHCP packets Security Secure Sockets Layer (SSL) Encrypts all HTTPS traffic, allowing secure access to the browser-based management GUI in the switch SSH Protocol SSH is a secure replacement for Telnet traffic. Secure Copy (SCP) also uses SSH. SSH v1 and v2 are supported. IEEE 802.1X (authenticator role) RADIUS authentication, guest VLAN, single/multiple host mode, and single/multiple sessions STP loopback guard Provides additional protection against Layer 2 forwarding loops (STP loops) Secure Core Technology (SCT) Ensures that the switch will receive and process management and protocol traffic no matter how much traffic is received Secure Sensitive Data (SSD) A mechanism to manage sensitive data (such as passwords, keys, and so on) securely on the switch, populating this data to other devices and a secure auto-configuration. Access to view the sensitive data as plain text or encrypted is provided according to the user-configured access level and the access method of the user Trustworthy systems Trustworthy systems provide a highly secure foundation for Cisco products Run-time defenses (Executable Space Protection [X-Space], Address Space Layout Randomization [ASLR], Built-In Object Size Checking [BOSC]) Port security Ability to lock source MAC addresses to ports and limit the number of learned MAC addresses RADIUS Supports RADIUS authentication for management access. Switch functions as a client Storm control Broadcast, multicast, and unknown unicast DoS prevention DoS attack prevention Multiple user privilege levels in CLI Level 1, 7, and 15 privilege levels ACLs Support for up to 512 rules Drop or rate limit based on source and destination MAC, VLAN ID, IPv4 or IPv6 address, IPv6 flow label, protocol, port, Differentiated Services Code Point (DSCP)/IP precedence, TCP/UDP source and destination ports, 802.1p priority, Ethernet type, Internet Control Message Protocol (ICMP) packets, IGMP packets, TCP flag; ACL can be applied on both ingress and egress sides Time-based ACLs supported Quality of service Priority levels 8 hardware queues Scheduling Strict priority and Weighted Round-Robin (WRR) queue assignment based on DSCP and Class of Service (802.1p/CoS) Class of service Port based, 802.1p VLAN priority based, IPv4/v6 IP precedence/Type of Service (ToS)/DSCP based, Differentiated Services (DiffServ), classification and re-marking ACLs, trusted QoS Rate limiting Ingress policer, egress shaping and rate control per VLAN, per port, and flow based Congestion avoidance A TCP congestion avoidance algorithm is required to reduce and prevent global TCP loss synchronization Standards Standards IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab 1000BASE-T Gigabit Ethernet, IEEE 802.3ad Link Aggregation Control Protocol, IEEE 802.3z Gigabit Ethernet, IEEE 802.3x Flow Control, IEEE 802.3 ad LACP, IEEE 802.1D (STP), IEEE 802.1Q/p VLAN, IEEE 802.1w RSTP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, RFC 768, RFC 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 879, RFC 896, RFC 826, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 920, RFC 922, RFC 950, RFC 951, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1213, RFC 1215, RFC 1286, RFC 1350, RFC 1442, RFC 1451, RFC 1493, RFC 1533, RFC 1541, RFC 1542, RFC 1573, RFC 1624, RFC 1643, RFC 1700, RFC 1757, RFC 1867, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2030, RFC 2131, RFC 2132, RFC 2233, RFC 2576, RFC 2616, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 3164, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 3416, RFC 4330 IPv6 IPv6 IPv6 host mode IPv6 over Ethernet Dual IPv6/IPv4 stack IPv6 Neighbor Discovery (ND) IPv6 stateless address auto-configuration Path Maximum Transmission Unit (MTU) discovery Duplicate Address Detection (DAD) ICMP version 6 IPv6 over IPv4 network with Intrasite Automatic Tunnel Addressing Protocol (ISATAP) support IPv6 QoS Prioritizes IPv6 packets in hardware IPv6 ACL Drop or rate-limit IPv6 packets in hardware Multicast Listener Discovery (MLD v1/2) snooping Delivers IPv6 multicast packets only to the required receivers IPv6 applications Web/SSL, Telnet server/SSH, Ping, Traceroute, Simple Network Time Protocol (SNTP), Trivial File Transfer Protocol
Ano, centrál. sklad

Switch Intellinet Network Solutions 561259
Dodání 3-5 dní
Ubiquiti UniFi Pro XG 24 Řízený L2/L3 10G Ethernet (100/1000/10000) 1U Šedá Počet VLANs: 1000 Mezní poměr: Ano Podpora VLAN: Ano Podpora 10G: Ano Broadcast storm control: Ano Podpora kontroly toku: An
3-5 dní dostupné

Teltonika OTD140; Venkovní 4G router vybavený konektivitou LTE Cat 4 , kompatibilitou s RMS pro možnost vzdálené správy a dvěma ethernetovými porty PoE-in/out . Speciální odolné pouzdro s krytím...
Dodání 3-5 dní

Přepínač Cisco CBS110-8T-D-EU Kategorie zboží: Přepínače
Dodání 3-5 dní

Imou HX21; Dvoupásmový Wi-Fi 6 router pracující na frekvencích 2,4 GHz a 5 GHz standardu IEEE 802.11a/b/g/n/ac/ax . Pět externích antén se ziskem 5 dBi poskytuje stabilní bezdrátové připojení a opt...
Dodání 3-5 dní

"Supports five 10/100 Mbps adaptive ports. Small and light, it is easy to carry and has multiple chips embedded in it. Easy to operate."
Dodání 3-5 dní

Netis ST3105C; Kompaktní 10/100 Mbps 5portový switch , který plně vyhovuje požadavkům domácnosti či malé kanceláře. Všechny porty podporují funkce Auto MDI/MDIX a zamezují potřebě užívání křížených kabelů...
Ano, centrál. sklad
Profesionální 400G DAC kabel s délkou 1 m pro vysokorychlostní připojení v datových centrech. Integrované QSFP-DD moduly, plug-and-play instalace, ideální pro rack-to-rack a top-of-rack spojení. Energeticky efektivní řešení pro krátké vzdálenosti.
Ano, centrál. sklad
PowerBeam M5 300mm PBE-M5-300
Ano, centrál. sklad

Dahua Technology Přepínač Dahua SG4010P Výrobce: Dahua Technology
Dodání 3-5 dní
Router CUDY C200P Typ rozhraní Ethernetu: Gigabit Ethernet Přenosová rychlost sítě Ethernet: 1000 Mbit/s10010 Síťové standardy: IEEE 802.1afIEEE 802.3at Vnitřní paměť: 256 MB Typ vnitřní paměti: DDR3
Skladem, dodání 2-4 dní
Popis produktu Nový Mikrotik RouterBOARD L23UGSR-5HaxD2HaxD je dual-band WiFi6 RouterBOARD pomocí, kterého si můžete vytvořit své vlastní instalace. Můžete ho použít k vytvoření vlastních low-cost venkovních přístupových bodů nebo CPE, pro jakékoliv domácí či kancelářské připojení nebo ho můžete využít pro osazení vašeho vlastního produktu, jako jsou např. chytré prodejní automaty či jako IoT gateway. Výhodou řešení Mikrotik RouterBOARD je, že je vybaven RouterOS s licencí L4 a neobsahuje žádné další měsíční či licenční poplatky, zakoupíte a používáte. RouterBOARD L23UGSR-5HaxD2HaxD je vybaven 1x1G ETH portem, 2.5G SFP portem a USB portem. Pro připojení antén jsou na RouterBOARDU umístěny 4x MMCX konektory. Dále obsahuje volný miniPCIe slot se SIM slotem pro osazení LTE modemu nebo LoRA karty, můžete tak vytvořit záložní mobilní připojení nebo IoT bránu. Technické parametry Bezdrátové vlastnosti Bezdrátové frekvence:2.4 + 5 GHz (dual band) WiFi standardy:802.11n, 802.11a, 802.11ac, 802.11b/g, 802.11ax Přenosová rychlost - 5GHz [Mb/s]:2402 Přenosová rychlost - 2.4GHz [Mb/s]:574 2.4GHz MIMO:2 x 2 5GHz MIMO:2 x 2 Konektory a rozhraní VF konektory:(4) MMCX Rychlost LAN:(1) 10/100/1000Mbps Gigabit LAN:Ano Optické rozhraní:(1) 1G/2.5Gbps Počet miniPCI-e slotů:1 Slot na SIM kartu:Ano Počet SIM slotů:1 USB:Ano Napájení Napájení přes PoE:18 .. 28V DC Typ napájení:DC konektor, PoE Typy PoE:PoE-In (pouze) Max. spotřeba energie [W]:12 Napájení přes konektor/svorkovnici:12 .. 28V DC Fyzické charakteristiky Provedení:RouterBOARD Provozní teplota [°C]:-40 až 70 Hardware CPU:IPQ-5010 Frekvence CPU [MHz]:800 Počet CPU jader:2 Interní uložiště [MB]:128 RAM [MB]:256 Software Operační systém:RouterOS - L4 Výchozí IP adresa:192.168.88.1 Výchozí jméno a heslo:admin / -
Ano, centrál. sklad
LANCOM Systems LANCOM GS-2412 2.2 Plně spravované přístupové přepínače řady 2000 Výrobce: LANCOM Systems
Dodání 3-5 dní
Cisco Catalyst switch C1200-48P-4X Řada Cisco Catalyst 1200 je další generací cenově dostupných chytrých přepínačů, které kombinují vysoký výkon a spolehlivost s kompletní sadou funkcí, které potřebujete pro malé a středně velké podnikové sítě. Přepínače fungují na přizpůsobeném softwaru operačního systému Linux a poskytují flexibilní možnosti správy, komplexní možnosti zabezpečení a funkce statického směrování na 3. vrstvě, které daleko přesahují možnosti neřízeného nebo levného přepínače a to za nižší cenu než u plně spravovaných přepínačů. Když potřebujete spolehlivé řešení pro sdílení online zdrojů a připojení počítačů, telefonů a bezdrátových přístupových bodů, chytré přepínače Catalyst řady 1200 poskytují ideální řešení za dostupnou cenu. Stránky produktu: C1200-48P-4X Performance Switching capacity and forwarding rate (All switches are wire-speed and nonblocking) Capacity in millions of packets per second (mpps) (64-byte packets) 130,94 Switching capacity in gigabits per second (Gbps) 176 Layer 2 switching Spanning Tree Protocol (STP) Standard 802.1d spanning tree support Fast convergence using 802.1w (Rapid Spanning Tree Protocol [RSTP]), enabled by default Multiple spanning tree instances using 802.1s (MSTP); 8 instances are supported Per-VLAN Spanning Tree Plus (PVST+); 126 instances are supported Rapid PVST+ (RPVST+); 126 instances are supported Port grouping/link aggregation Support for IEEE 802.3ad Link Aggregation Control Protocol (LACP) Up to 4 groups Up to 8 ports per group with 16 candidate ports for each (dynamic) 802.3ad Link Aggregation Group (LAG) VLAN Support for up to 255 active VLANs simultaneously Port-based and 802.1Q tag-based VLANs Management VLAN Guest VLAN Auto Surveillance VLAN (ASV) Voice VLAN Voice traffic is automatically assigned to a voice-specific VLAN and treated with appropriate levels of QoS. Voice Services Discovery Protocol (VSDP) delivers networkwide zero-touch deployment of voice endpoints and call control devices Generic VLAN Registration Protocol (GVRP) and Generic Attribute Registration Protocol (GARP) Enable automatically propagation and configuration of VLANs in a bridged domain Internet Group Management Protocol (IGMP) versions 1, 2, and 3 snooping Limits bandwidth-intensive multicast traffic to only the requesters; supports 255 multicast groups (source-specific multicasting is also supported) IGMP querier Used to support a Layer 2 multicast domain of snooping switches in the absence of a multicast router Head-of-Line (HOL) blocking HOL blocking prevention Loopback detection Provides protection against loops by transmitting loop protocol packets out of ports on which loop protection has been enabled. It operates independently of STP Layer 3 routing IPv4 routing Wire-speed routing of IPv4 packets Up to 32 static routes and up to 16 IP interfaces IPv6 routing Wire-speed routing of IPv6 packets Layer 3 interface Configuration of Layer 3 interface on physical port, LAG, VLAN interface, or loopback interface Classless Interdomain Routing (CIDR) Support for CIDR Dynamic Host Configuration Protocol (DHCP) relay at Layer 3 Relay of DHCP traffic across IP domains User Datagram Protocol (UDP) relay Relay of broadcast information across Layer 3 domains for application discovery or relaying of Bootstrap Protocol (BootP)/DHCP packets Security Secure Sockets Layer (SSL) Encrypts all HTTPS traffic, allowing secure access to the browser-based management GUI in the switch SSH Protocol SSH is a secure replacement for Telnet traffic. Secure Copy (SCP) also uses SSH. SSH v1 and v2 are supported. IEEE 802.1X (authenticator role) RADIUS authentication, guest VLAN, single/multiple host mode, and single/multiple sessions STP loopback guard Provides additional protection against Layer 2 forwarding loops (STP loops) Secure Core Technology (SCT) Ensures that the switch will receive and process management and protocol traffic no matter how much traffic is received Secure Sensitive Data (SSD) A mechanism to manage sensitive data (such as passwords, keys, and so on) securely on the switch, populating this data to other devices and a secure auto-configuration. Access to view the sensitive data as plain text or encrypted is provided according to the user-configured access level and the access method of the user Trustworthy systems Trustworthy systems provide a highly secure foundation for Cisco products Run-time defenses (Executable Space Protection [X-Space], Address Space Layout Randomization [ASLR], Built-In Object Size Checking [BOSC]) Port security Ability to lock source MAC addresses to ports and limit the number of learned MAC addresses RADIUS Supports RADIUS authentication for management access. Switch functions as a client Storm control Broadcast, multicast, and unknown unicast DoS prevention DoS attack prevention Multiple user privilege levels in CLI Level 1, 7, and 15 privilege levels ACLs Support for up to 512 rules Drop or rate limit based on source and destination MAC, VLAN ID, IPv4 or IPv6 address, IPv6 flow label, protocol, port, Differentiated Services Code Point (DSCP)/IP precedence, TCP/UDP source and destination ports, 802.1p priority, Ethernet type, Internet Control Message Protocol (ICMP) packets, IGMP packets, TCP flag; ACL can be applied on both ingress and egress sides Time-based ACLs supported Quality of service Priority levels 8 hardware queues Scheduling Strict priority and Weighted Round-Robin (WRR) queue assignment based on DSCP and Class of Service (802.1p/CoS) Class of service Port based, 802.1p VLAN priority based, IPv4/v6 IP precedence/Type of Service (ToS)/DSCP based, Differentiated Services (DiffServ), classification and re-marking ACLs, trusted QoS Rate limiting Ingress policer, egress shaping and rate control per VLAN, per port, and flow based Congestion avoidance A TCP congestion avoidance algorithm is required to reduce and prevent global TCP loss synchronization Standards Standards IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab 1000BASE-T Gigabit Ethernet, IEEE 802.3ad Link Aggregation Control Protocol, IEEE 802.3z Gigabit Ethernet, IEEE 802.3x Flow Control, IEEE 802.3 ad LACP, IEEE 802.1D (STP), IEEE 802.1Q/p VLAN, IEEE 802.1w RSTP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, RFC 768, RFC 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 879, RFC 896, RFC 826, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 920, RFC 922, RFC 950, RFC 951, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1213, RFC 1215, RFC 1286, RFC 1350, RFC 1442, RFC 1451, RFC 1493, RFC 1533, RFC 1541, RFC 1542, RFC 1573, RFC 1624, RFC 1643, RFC 1700, RFC 1757, RFC 1867, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2030, RFC 2131, RFC 2132, RFC 2233, RFC 2576, RFC 2616, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 3164, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 3416, RFC 4330 IPv6 IPv6 IPv6 host mode IPv6 over Ethernet Dual IPv6/IPv4 stack IPv6 Neighbor Discovery (ND) IPv6 stateless address auto-configuration Path Maximum Transmission Unit (MTU) discovery Duplicate Address Detection (DAD) ICMP version 6 IPv6 over IPv4 network with Intrasite Automatic Tunnel Addressing Protocol (ISATAP) support IPv6 QoS Prioritizes IPv6 packets in hardware IPv6 ACL Drop or rate-limit IPv6 packets in hardware Multicast Listener Discovery (MLD v1/2) snooping Delivers IPv6 multicast packets only to the required receivers IPv6 applications Web/SSL, Telnet server/SSH, Ping, Traceroute, Simple Network Time Protocol (SNTP), Trivial File Transfer Protocol
Dodání 3-5 dní
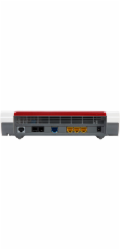
WAN-Port: 1x 2,5 Gbit/s Kódování: WPA2 USB: 1x USB-A 2.0 Frekvence: 2,4 / 5 GHz Modem: ADSL / ADSL2 / ADSL2+ / VDSL2 Počet Gigabit-Portů: 2x 1 GBit + 1x 2,5 GBit WiFi-Standard: Wi-Fi 7 (IEEE 802.11be) WPS tlačítko (WiFi Protected Setup): ano Hostovská sít: ano Barva: bílá / červená Max. přenosová rychlost WiFi (Mbit/s): 5760 Typ: WiFi router s modemem Anténa: interní Počet antén: 4 + 4
3-5 dní dostupné

Intellinet Network Solutions Přepínač 560641 Výrobce: Intellinet Network Solutions Kategorie: Přepínače
Dodání 3-5 dní
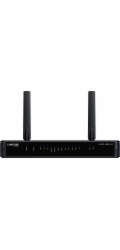
LANCOM 1803VA-4G EU
Dodání 3-5 dní

Switch Dahua Technology DAHUA Switch||CS4006-4GT-60|Typ L2|Desktop/podstavec|PoE porty 4|60 Wattů|DH-CS4006-4GT-60 Kategorie zboží: Přepínače
Dodání 3-5 dní
LANCOM XS-5110F
Dodání 3-5 dní
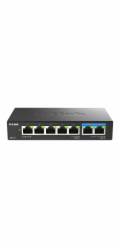
5x Gigabit Ethernet porty 2x 2.5Gb/s Ethernet porty Odolné kovové pouzdro Energeticky úsporný, bez ventilátoru Plug & play instalace Ideální pro Wi-Fi 6 Podpora IEEE 802.1p (QoS) na 1G portech DMS-107 je multigigabit ethernetový přepínač, který poskytuje ultrarychlá připojení k páteři vaší sítě nebo k síťovému úložišti (NAS). Během pár minut snadno propojíte více počítačů a můžete začít sdílet připojení k internetu, soubory, hudbu a video v rámci vaší malé kanceláře nebo domácí sítě. Připraveno pro Wi-Fi 6 Přináší multigigabitové porty pro maximální propustnost a výkon – ideální pro používání Wi-Fi 6 zařízení, špičkových herních počítačů a pracovních stanic. Vícegigabitové porty eliminují potenciální úzká hrdla s Wi-Fi 6 přístupovými body, což umožní síti plně využít efektivitu a rychlost poskytované technologií Wi-Fi 6. Automatická optimalizace provozu S přenosovými rychlostmi 2,5 Gb/s na uplinkových portech můžete rychle přenášet do počítačů soubory mezi připojenými servery a síťovým úložištěm (NAS). Podpora IEEE 802.1p Quality of Service (QoS) na gigabitových portech automaticky organizuje a upřednostňuje časově citlivá a kritická data (8 úrovní), což umožňuje např. streamování videa bez vyrovnávací paměti, plynulé hlasové a video hovory, apod. Pohodlí Plug & Play instalace DMS-107 je zařízení typu plug-and-play, které nevyžaduje žádnou pokročilou technickou konfiguraci. Propojením ethernet kabely okamžitě vytvoříte síť. Navrženo pro život, postaveno tak, aby to vydželo Bezventilátorová konstrukce DMS-107 zajišťuje tichý provoz, sníženou spotřebu energie a zvýšenou spolehlivost. Jeho robustní kompaktní kovové pouzdro zajišťuje, že produkt vydrží širší rozsah provozních teplot tím, že pomáhá odvádět teplo a snižuje tak zátěž vnitřních komponent. Úspora energie Kompaktní kovové pouzdro a design bez ventilátoru zajišťují tichý provoz a dovolují umístění přepínače prakticky kdekoli. DMS-107 je navržen s ohledem na energetickou ohleduplnost. Přepínače automaticky snižují napájení portů, které jsou neaktivní nebo nejsou připojeny, a podporují standard IEEE 802.3az (Energy-Efficient Ethernet). Type Unmanaged Number of ports 5 to 14 ports Main type of ports 1000BASE-T Gigabit Ethernet Type of uplink ports 2.5GBASE-T Ethernet Switching capacity 20 Gbps Fanless 802.3az Energy-Efficient Ethernet support Form Factor Desktop Housing Metal Number of QoS queues per port 8 (Gigabit ports only)
Skladem, dodání 2-4 dní
LANCOM SFP-LR40-LC10
Dodání 3-5 dní
The ATEN CS62KM is a 2-port USB Cable KM Switch that enables users to control up to 2 computers with a single keyboard and mouse. The CS62KM offers various innovative port selection methods for users to switch between the connected computers via remote po
Ano, centrál. sklad
LANCOM 1800VA-4G EU
Dodání 3-5 dní

10portový PoE přepínač 8x RJ-45 10/100 Mbps Base-TX + 2x RJ-45 GbE (uplink)
Dodání 3-5 dní
TP-LINK TL-SG1016D je vysoce kvalitní 16x portový přepínač. Podporuje takřka veškeré ethernetové protokoly IEEE 802.3 a každý port je opatřen LED diodami, které indikují jeho aktivitu a rychlost.
Skladem v eshopu
Plastový držák je určený pro uchycení síťových jednotek značky TP-Link do 19" a 10" racku . V případě montáže do 19" racku je možné jej namontovat na levou i pravou stranu nebo dva držáky vedle sebe. Rozměry (WxDxH): Vnitřní (mm): 226 × 131 × 35 mm Vnější (mm): 250 x 140 x 44 mm Kompatibilní zařízení: TL-SG108-M2 TL-SX105 ER7206 ER7212PC
Skladem v eshopu
TP-Link switch TL-SG1048 48portový gigabitový switch 48portový gigabitový přepínač TL-SG1048 splňuje ty nejnáročnější požadavky pracovních skupin a oddělení na konektivitu. Přepínač TL-SG1048, který se vyznačuje spolehlivostí a jednoduchou správou, poskytuje 48 portů 10/100/1 000 Mbit/s. TL-SG1048 v sobě spojuje snadnou obsluhu a bezkonkurenční výkon. Výsledkem je výjimečná hodnota pro hospodárně smýšlející správce sítě, kteří chtějí to nejlepší řešení za nejlepší možnou cenu. 48 portů 10/100/1 000 Mbit/s RJ45 Podporuje automatické učení adres MAC a Auto MDI/MDIX Ocelové pouzdro pro montáž do standardních racků 19 Stránky produktu: https://www.tp-link.com/cz/business-networking/unmanaged-switch/tl-sg1048/ Technické specifikace HARDWARE FEATURES Standards and Protocols IEEE 802.3i, IEEE 802.3u, IEEE 802.3ab, IEEE 802.3x Interface 48 10/100/1000Mbps RJ45 Ports (Auto Negotiation/Auto MDI/MDIX) Network Media 10BASE-T: UTP category 3, 4, 5 cable (maximum 100m) 100BASE-TX/1000BASE-T: UTP category 5, 5e or above cable (maximum 100m) Fan Quantity 2 Physical Security Lock No Power Supply 100-240VAC, 50/60Hz Power Consumption Maximum: 29.8W (220V/50Hz) Dimensions ( W x D x H ) 17.32*8.7*1.73 in.(440*220*44 mm) Mounting Rack Mountable Max Power Consumption 32.29W(220V/50Hz) Max Heat Dissipation 110.17BTU/h PERFORMANCE Switching Capacity 96Gbps Packet Forwarding Rate 71.4Mpps MAC Address Table 8K Buffer Memory 16Mb Jumbo Frame 10KB Transfer Method Store-and-Forward OTHERS Certification FCC, CE, RoHS Package Contents 48-Port Gigabit Rackmount Switch Power Cord Installation Guide Rackmount Kits Rubber Feet Environment Operating Temperature: 0°C~40°C (32°F~104°F); Storage Temperature: -40°C~70°C (-40°F~158°F); Operating Humidity: 10%~90% non-condensing; Storage Humidity: 5%~90% non-condensing
Skladem v eshopu
TP-Link EAP653 UR Přístupový bod AX3000 WiFi 6 pro montáž na strop Velmi rychlé WiFi 6 rychlostí: - 2402 Mb/s na 5 GHz t+ 574 Mb/s na 2,4 GHz Bezdrátové pokrytí s mimořádným dosahem díky většímu počtu antén s vyšším vysílacím výkonem Podpora technologií WiFi 6, jako je HE160, 1024-QAM atd Pokročilé funkce: Omada Mesh, bezproblémový roaming atd Napájení PoE+: Podporuje standard 802.3at PoE+ i stejnosměrný proud (adaptér není součástí dodávky) Velmi tenký design: Elegantní design ?16cm × 3,3cm přináší větší agilitu. Integrace s platformou Omada SDN pro centralizovanou správu Stránky produktu: https://www.tp-link.com/cz/business-networking/omada-sdn-access-point/eap653-ur/ Technické specifikace HARDWARE FEATURES Interface 1× Gigabit PoE+ Port Button Reset Power Supply • 802.3at PoE • 12V DC / 1.5 A (Power Adapter IS NOT included) • 48V Passive PoE Power Consumption • EU: 14.2 W • US: 15.5 W Dimensions ( W x D x H ) 6.3 × 6.3 × 1.3 in (160 × 160 × 33.6 mm) Antenna Type Internal Omni • 2.4 GHz: 2× 5 dBi • 5 GHz: 3× 5 dBi Mounting • Ceiling /Wall Mounting (Kits included) • Junction Box Mounting WIRELESS FEATURES Coverage 140?(1500 ft2)*** Concurrent Clients 250+** Wireless Standards IEEE 802.11ax/ac/n/g/b/a Frequency 2.4 GHz and 5 GHz Signal Rate • 5 GHz: Up to 2402 Mbps† • 2.4 GHz: Up to 574 Mbps† Wireless Functions • 1024-QAM • 4× Longer OFDM Symbol • OFDMA • Multiple SSIDs (Up to 16 SSIDs, 8 for each band) • Enable/Disable Wireless Radio • Automatic Channel Assignment • Transmit Power Control (Adjust Transmit Power on dBm) • QoS(WMM) • MU-MIMO(2G: 2*2 MU-MIMO DL/UL; 5G:2*2 MU-MIMO DL/UL) • HE160 (160 MHz Bandwidth)‡ • Seamless Roaming(802.11k/v/r)§ • Omada Mesh§ • Band Steering • Load Balance • Airtime Fairness • Beamforming • Rate Limit • Reboot Schedule • Wireless Schedule • Wireless Statistics based on SSID/AP/Client Wireless Security • Captive Portal Authentication§ • Access Control • Wireless Mac Address Filtering • Wireless Isolation Between Clients • SSID to VLAN Mapping • Rogue AP Detection • 802.1X Support • WPA-Personal/Enterprise, WPA2-Personal/Enterprise, WPA3-Personal/Enterprise Transmission Power • CE: <20 dBm(2.4 GHz, EIRP) <23 dBm(5 GHz, Band1 & Band2, EIRP) • FCC: <26 dBm (2.4 GHz) MANAGEMENT Omada App Yes Centralized Management • Omada Hardware Controller (OC300) • Omada Hardware Controller (OC200) • Omada Software Controller • Omada Cloud-Based Controller Cloud Access Yes. Requiring the use of OC300, OC200, Omada Cloud-Based Controller, or Omada Software Controller. Email Alerts Yes LED ON/OFF Control Yes Management MAC Access Control Yes SNMP v1, v2c, v3 System Logging Local/Remote Syslog Local/Remote Syslog SSH Yes Web-based Management HTTP/HTTPS L3 Management Yes Multi-site Management Yes Management VLAN Yes Zero-Touch Provisioning Yes. Requiring the use of Omada Cloud-Based Controller. OTHERS Certification CE, FCC, RoHS Package Contents • EAP653 UR • Ceiling/Wall Mounting Kit • Installation Guide Note: DC adapter is not included in the package, and is sold separately. System Requirements Microsoft Windows XP, Vista, Windows 7, Windows 8, Windows10, Windows 11, Linux Environment • Operating Temperature: 0–40 ? (32–104 ?) • Storage Temperature: -40–70 ? (-40–158 ?) • Operating Humidity: 10–90% RH non-condensing • Storage Humidity: 5–90% RH non-condensing
Ano, centrál. sklad

SFP modul pro rozšíření přenosové vzdálenosti 10G/25G Ethernet připojení až na 10 km, vlnová délka 1 310 nm, funkce Hot Swap, podpora DDM. 9/125µm Single-Mode vlákno, konektor Duplex LC/UPC.
Skladem v eshopu

Cisco switch CBS250-48T-4G - REFRESH CISCO REFRESH jsou repasované produkty, které společnost CISCO dodává s certifikací kvality, zárukou a servisní podporou odpovídající ekvivalentnímu novému produktu Řada Cisco Business 250 představuje novou generaci cenově dostupných inteligentních switchů, které kombinují vysoký síťový výkon, zabezpečení a spolehlivost s komplexní sadou síťových funkcí potřebných pro spolehlivou síť malých firem. Záruka platná do End of Support 31. 10. 2029. Oznámení End of Life pro CISCO CBS250 Stránky produktu: CBS250-48T-4G Quick start guide: Quick start guide Switching capacity (All switches are wire-speed and nonblocking) Forwarding rate in millions of packets per second (mpps; 64-byte packets) 77,38 Switching capacity in Gigabits per second (Gbps) 104 Layer 2 switching Spanning Tree Protocol (STP) Standard 802.1d spanning tree support Fast convergence using 802.1w (Rapid Spanning Tree Protocol [RSTP]), enabled by default Multiple spanning tree instances using 802.1s (MSTP); 8 instances are supported Per-VLAN Spanning Tree Plus (PVST+); 126 instances are supported Rapid PVST+ (RPVST+); 126 instances are supported Port grouping/link aggregation Support for IEEE 802.3ad Link Aggregation Control Protocol (LACP) Up to 4 groups Up to 8 ports per group with 16 candidate ports for each (dynamic) 802.3ad Link Aggregation Group (LAG) VLAN Support for up to 255 active VLANs simultaneously Port-based and 802.1Q tag-based VLANs Management VLAN Guest VLAN Voice VLAN Voice traffic is automatically assigned to a voice-specific VLAN and treated with appropriate levels of QoS. Voice Services Discovery Protocol (VSDP) delivers networkwide zero-touch deployment of voice endpoints and call control devices Generic VLAN Registration Protocol (GVRP) and Generic Attribute Registration Protocol (GARP) Protocols for automatically propagating and configuring VLANs in a bridged domain IGMP (versions 1, 2, and 3) snooping Internet Group Management Protocol (IGMP) limits bandwidth-intensive multicast traffic to only the requesters; supports 255 multicast groups (source-specific multicasting is also supported) IGMP querier Used to support a Layer 2 multicast domain of snooping switches in the absence of a multicast router HOL blocking Head-of-Line (HOL) blocking prevention Loopback detection Provides protection against loops by transmitting loop protocol packets out of ports on which loop protection has been enabled. It operates independently of STP. Layer 3 routing IPv4 routing Wire-speed routing of IPv4 packets Up to 32 static routes and up to 16 IP interfaces IPv6 routing Wire-speed routing of IPv6 packets Layer 3 interface Configuration of Layer 3 interface on physical port, LAG, VLAN interface, or loopback interface Classless Interdomain Routing (CIDR) Support for CIDR Dynamic Host Configuration Protocol (DHCP) relay at Layer 3 Relay of DHCP traffic across IP domains User Datagram Protocol (UDP) relay Relay of broadcast information across Layer 3 domains for application discovery or relaying of Bootstrap Protocol (BootP)/DHCP packets Security Secure Sockets Layer (SSL) SSL encrypts all HTTPS traffic, allowing secure access to the browser-based management GUI in the switch Secure Shell (SSH) Protocol SSH is a secure replacement for Telnet traffic. Secure Copy (SCP) also uses SSH. SSH v1 and v2 are supported. IEEE 802.1X (authenticator role) Remote Authentication Dial-In User Service (RADIUS) authentication, guest VLAN, single/multiple host mode, and single/multiple sessions STP loopback guard Provides additional protection against Layer 2 forwarding loops (STP loops) Secure Core Technology (SCT) Ensures that the switch will receive and process management and protocol traffic no matter how much traffic is received Secure Sensitive Data (SSD) A mechanism to manage sensitive data (such as passwords, keys, and so on) securely on the switch, populating this data to other devices, and secure autoconfig. Access to view the sensitive data as plain text or encrypted is provided according to the user-configured access level and the access method of the user Trustworthy systems Trustworthy systems provide a highly secure foundation for Cisco products Run-time defenses (Executable Space Protection [X-Space], Address Space Layout Randomization [ASLR], Built-In Object Size Checking [BOSC]) Port security Ability to lock source MAC addresses to ports and limit the number of learned MAC addresses RADIUS Supports RADIUS authentication for management access. Switch functions as a client. Storm control Broadcast, multicast, and unknown unicast DoS prevention Denial-of-Service (DoS) attack prevention Multiple user privilege levels in CLI Level 1, 7, and 15 privilege levels Access Control Lists (ACLs) Support for up to 512 rules Drop or rate limit based on source and destination MAC, VLAN ID or IPv4 or IPv6 address, IPv6 flow label, protocol, port, Differentiated Services Code Point (DSCP)/IP precedence, TCP/UDP source and destination ports, 802.1p priority, Ethernet type, Internet Control Message Protocol (ICMP) packets, IGMP packets, TCP flag; ACL can be applied on both ingress and egress sides Time-based ACLs supported QoS Priority levels 8 hardware queues Scheduling Strict priority and Weighted Round-Robin (WRR) queue assignment based on DSCP and class of service (802.1p/CoS) Class of service Port based; 802.1p VLAN priority based; IPv4/v6 IP precedence/Type of Service (ToS)/DSCP based; Differentiated Services (DiffServ); classification and re-marking ACLs, trusted QoS Rate limiting Ingress policer; egress shaping and rate control; per VLAN, per port, and flow based Congestion avoidance A TCP congestion avoidance algorithm is required to reduce and prevent global TCP loss synchronization Standards Standards IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab 1000BASE-T Gigabit Ethernet, IEEE 802.3ad Link Aggregation Control Protocol, IEEE 802.3z Gigabit Ethernet, IEEE 802.3x Flow Control, IEEE 802.3 ad LACP, IEEE 802.1D (STP), IEEE 802.1Q/p VLAN, IEEE 802.1w RSTP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, RFC 768, RFC 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 879, RFC 896, RFC 826, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 920, RFC 922, RFC 950, RFC 951, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1213, RFC 1215, RFC 1286, RFC 1350, RFC 1442, RFC 1451, RFC 1493, RFC 1533, RFC 1541, RFC 1542, RFC 1573, RFC 1624, RFC 1643, RFC 1700, RFC 1757, RFC 1867, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2030, RFC 2131, RFC 2132, RFC 2233, RFC 2576, RFC 2616, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 3164, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 3416, RFC 4330 IPv6 IPv6 IPv6 host mode IPv6 over Ethernet IPv6/IPv4 Dual Stack IPv6 Neighbor Discovery (ND) IPv6 stateless address auto configuration Path Maximum Transmission Unit (MTU) discovery Duplicate Address Detection (DAD) Internet Control Message Protocol (ICMP) version 6 IPv6 over IPv4 network with Intrasite Automatic Tunnel Addressing Protocol (ISATAP) support USGv6 and IPv6 Gold Logo certified IPv6 QoS Prioritize IPv6 packets in hardware IPv6 ACL Drop or rate limit IPv6 packets in hardware Multicast Listener Discovery (MLD v1/2) snooping Deliver IPv6 multicast packets only to the required receivers IPv6 applications Web/SSL, Telnet server/SSH, Ping, Traceroute, Simple Network Time Protocol (SNTP), Trivial File Transfer Protocol (TFTP), Simple Network Management Protocol (SNMP), Remote Authentication Di
Ano, centrál. sklad
UISP-R je ideální router pro nasazení mezi ISP poskytovateli. Jedná se o router je bez ventilátorů, s 8x Gigabit LAN a jedním SFP portem pro další rozšíření pomocí optického vlákna. UISP Router je cenově výhodné řešení tam, kde je potřeba rychle a levně poskytovat gigabitové bezdrátové rychlosti. S celkovým 110W PoE budgetem a maximálně 30W/port poskytuje router značný výkon každému připojenému rádiu v PoE portech. Pro větší nasazení jej spárujte s UISP Console a vytvořte soudržný směrovací a přepínací rozbočovač. UISP Router je spravován POUZE pomocí aplikace UISP, centralizované platformy, kde můžete monitorovat a spravovat všechna vaše zařízení UISP. Klíčové vlastnosti (8) Gigabit LAN s podporou pasivního 27V PoE a napájení přes 2 nebo 4 páry vodičů (1) 1Gb SFP port 110W PoE budget, max. 30W/port Tichý chod bez ventilátoru Montáž na zeď - kit je součástí balení Snadné nastavení pomocí technologie Bluetooth prostřednictvím mobilní aplikace UISP 1.4.0-beta.11 a vyšší Obsah balení Zařízení Napájecí kabel Napájecí adaptér 27V / 4,4A Kit k přichycení na zeď Konektory a rozhraní Možnost více WAN:Ano Rychlost LAN:(8) 10/100/1000Mbps Gigabit LAN:Ano Optické rozhraní:(1) 1000Mbps Ostatní:Bluetooth Napájení Typ napájení:DC konektor Typy PoE:PoE-Out (pouze) Podporované PoE-Out standardy:Pasivní 24V Počet PoE Out portů:8 Max. spotřeba energie [W]:10 Napájení přes konektor/svorkovnici:24 .. 28V DC Fyzické charakteristiky Provedení:Desktop Ventilátory:Bez ventilátoru Provozní teplota [°C]:-10 až 50 Šířka [mm]:210 Výška [mm]:29 Hloubka [mm]:95 Hardware CPU:MIPS1004Kc Frekvence CPU [MHz]:880 Počet CPU jader:2 RAM [MB]:512 Software Management:UISP aplikace
Dodání 3-5 dní

Intellinet Network Solutions gigabitový řízený switch 16x RJ45 PoE+ / 2 SFP sloty (561198) Výrobce: Intellinet Network Solutions Kategorie: Přepínače
Dodání 3-5 dní

Grandstream GCC6010; Řada GCC6010 představuje výjimečné řešení typu „ vše v jednom “, které nově definuje komunikaci tím, že spojuje sjednocenou komunikaci (UC) a síťová řešení do jedné platformy . Tato nejmodernější zařízení kombinují funkce 4 produk...
Dodání 3-5 dní

Switch Dahua Technology SWITCH POE SG1010LP 8-PORTOVÁ DAHUA Kategorie zboží: Přepínače
Skladem, dodání 2-4 dní

Netgear 24-Port Gigabit Ethernet Smart Switch with 2 SFP Ports - GS724Tv6 Řada síťových produktů NETGEAR ProSafe Smart Switch nabízí širokou škálu snadno použitelných funkcí na profesionální úrovni s vysokou mírou zabezpečení. NETGEAR ProS
Ano, centrál. sklad
TP-Link Deco X50-PoE (2-pack) AX3000 Deco Wi-Fi pro pokrytí celé domácnosti s PoE AX3000 dvoupásmová WiFi – 2402 Mbps (5 GHz) + 574 Mbps (2,4 GHz). Více možností instalace – Umístěte jej na desku stolu nebo jej nainstalujte na strop nebo stěnu s adaptivním příslušenstvím. Podpora PoE – Power over Ethernet pro zjednodušené síťové nasazení. Kabelová síť Multi-Gig 2,5 Gbps – 1× port 2,5 Gbps + 1× Gigabit Port. Bezproblémová síť řízená umělou inteligencí – Poskytuje ideální WiFi pro váš domov. TP-Link HomeShield – Poskytuje komplexní ochranu sítě, robustní rodičovskou kontrolu a zabezpečení IoT v reálném čase. Univerzální kompatibilita – Zpětně kompatibilní se všemi generacemi WiFi a funguje s jakýmkoli poskytovatelem internetových služeb (ISP) a modemem. Nastavení je snazší než kdy dříve – Aplikace Deco vás provede nastavením krok za krokem. Stránky produktu: https://www.tp-link.com/cz/home-networking/deco/deco-x50-poe/ Technické specifikace WIRELESS Standards Wi-Fi 6 IEEE 802.11ax/ac/n/a 5 GHz IEEE 802.11ax/n/b/g 2.4 GHz WiFi Speeds AX3000 5 GHz: 2402 Mbps (802.11ax, HE160) 2.4 GHz: 574 Mbps (802.11ax) WiFi Range TP-Link Mesh Technology Optional Ethernet backhaul work together to link Deco units to provide seamless coverage AI-Driven Mesh Intelligently learns the network environment to provide ideal Wi-Fi unique to your home 2× Antennas (Internal) Multiple antennas form a signal-boosting array to cover more directions and large areas WiFi Capacity High Dual-Band Distribute devices to different bands for optimal performance 2×2 MU-MIMO Simultaneously communicates with multiple MU-MIMO clients OFDMA Simultaneously communicates with multiple WiFi 6 clients 4 Streams More than enough bandwidth for connected devices Working Modes Router Mode Access Point Mode HARDWARE FEATURES Power Supply • 802.3at PoE • 12V DC (EU Version: 12V/1.2A DC. US Version: 12V/1.5A DC). Note: DC adapter is included in the package HARDWARE Button Reset Button Ethernet Ports 1× 2.5 Gbps port + 1× Gigabit port *Per Deco Unit Supports WAN/LAN auto-sensing SECURITY WiFi Encryption WPA-Personal WPA2-Personal WPA3-Personal Network Security SPI Firewall Access Control HomeShield Security Real-Time IoT Protection Malicious Site Blocker Intrusion Prevention System DDoS Attack Prevention Home Network Scanner Guest Network 1× 5 GHz Guest Network 1× 2.4 GHz Guest Network SOFTWARE Protocols IPv4 IPv6 Service Kits HomeShield Learn More> Parental Controls HomeShield Parental Controls Custom Profiles Professional Content Filter Library Family Time Bedtime Off Time Time Rewards Family Online Time Ranking Pause the Internet Weekly and Monthly Reports WAN Types Dynamic IP Static IP PPPoE PPTP L2TP Quality of Service HomeShield QoS QoS by Device Cloud Service OTA Firmware Upgrade TP-Link ID DDNS NAT Forwarding Port Forwarding UPnP IPTV IGMP Proxy IGMP Snooping Bridge Tag VLAN DHCP Address Reservation DHCP Client List Server DDNS TP-Link Management Deco App TEST DATA WiFi Transmission Power CE: FCC: PHYSICAL Dimensions (W×D×H) 6.1 × 6.1 × 2.7 in (154× 154 × 68.6 mm) Package Contents 2× Deco X50-PoE units 1× RJ45 Ethernet cable 2× Power adapters Ceiling/Wall Mounting Kits Quick Installation Guide OTHERS System Requirements Android 5.0 or later iOS 9.0 or later *Note: The minimum system requirements will be updated alongside updates to the app, subject to official website information. Certifications CE, FCC, RoHS Environment Operating Temperature: 0°C~40°C (32 °F~104 °F) Storage Temperature: -40°C~60°C (-40 °F~140 °F) Operating Humidity: 10%~90% RH Storage Humidity: 5%~90% RH
Ano, centrál. sklad
Zyxel USG FLEX 100 Firewall, VERSION 2, 10/100/1000,1*WAN, 4*LAN/DMZ ports, 1*USB with 1 Yr UTM bundle Přesná ochrana. Flexibilní licenční řešení. Představujeme nejnovější firewally USG FLEX pro vyšší výkon a více flexibility. Řada USG FLEX v souladu
Dodání 3-5 dní

D-Link DGS-1250-52X Smart switch 24x Gb, 4x 1G/10G SFP+ D-Link DGS-1250-52X je L2/L3 Gigabit Smart Managed switch osazený 48 porty 10/100/1000Base-T RJ-45 a 4 dvourychlostními 1G/10G SFP+ porty pro uplink nebo pro připojení serverů, s podporou Gigabit SFP a 10G SFP+ transceiverů. Série DGS-1250 disponuje komplexní sadou L2 funkcí (např. VLAN, detekce smyček, agregace linek, zrcadlení portů, Spanning Tree protokoly STP/RSTP/MSTP, IGMP/MLD Snooping atd.) a L3 statickým routingem (4 IP interfaces, max. 124/50 IPv4/IPv6 statických záznamů v tabulce). Bezpečnostní funkce (ACL, 802.1x, MAC Security, IP-MAC-Port binding atd.) a funkce řízení kvality služeb QoS zajišťují spolehlivý provoz sítě). Správa přepínače je přes webové rozhraní nebo pomocí SNMP příkazů. Pro kamerové systémy je určen Surveillance Mode režim webového rozhraní a funkce Auto-Surveillance VLAN pro automatické přiřazení prvků kamerových systémů do oddělené VLAN s vyšší prioritou. Pro centrální správu sítě je k dispozici bezplatný SW nástroj D-Link Network Assistant (DNA) a pokročilá platforma D-View7. Série DGS-1250 je cenově efektivní 10G řešení jako páteřní switche pro malé a střední firmy (SMB) nebo jako přístupové switche v podnikových (Enterprise) sítích. Na switche DGS-1250 je záruka 5 let. Při registraci výrobku do Samoobslužného portálu (na www.dlink.com, sekce "Podpora" -> "Potřebujete pomoc?") do 30 dnů od zakoupení pak výrobce poskytuje tzv. omezenou doživotní záruku, která končí 5 let po ukončení prodeje. Po dobu záruky je v ceně také NBD služba pro odeslání náhradní jednotky následující pracovní den, požadavek se zadává přes uvedený Samoobslužný portál. 48-port Gigabit Smart Managed Switch with 4x 10G SFP+ ports - 48 x 10/100/1000Mbps Auto-Negotiating Ports - 4 x SFP+ Ports - Static route - Auto Surveillance VLAN - Auto Voice VLAN - Dual images - Dual configuration files - Switching Capacity 176 Gbps - Max power consumption 51.2W - Half-/Full-Duplex, auto-negotiation, Auto MDI/MDIX - IEEE 802.3x Flow Control - 802.3ad Link Aggregation - Asymmetric VLAN - 802.1p priority queues - MAC/IP-based ACL - 802.1X port-base Access Control, Port Security - LLDP, LLDP-MED, Smart Binding, Traffic Segmentation - D-Link Safeguard Engine - Web based management, compact CLI - D-View 7.0 support - 440 x 210x 44 mm - 3.01 kg
Ano, centrál. sklad
Přepínač PoE pro monitorování Elatalink Perses je přepínač 10 portu se 4 režimy: AI QoS, AI VLAN,
Dodání 3-5 dní
Mesh systém, podpora Wi-Fi standardů 802.11 a/b/g/n/ac, rychlost až 1300 MB/s při souběžném 2pásmovém připojení (2.4 GHz: 400 MB/s + 5 GHz: 867 MB/s).2x LAN/WAN, podpora IPV4 a IPV6. Šifrování WPA2-PSK, MU-MIMO, Beamforming, rodičovská kontrola. Bílá.
Skladem v eshopu
Přepněte HPE Switch Instant na 1830 POE JL815A
Dodání 3 dny
TP-Link ER707-M2 Omada Multi-Gigabit VPN Router Dva 2,5G porty : 1× 2,5G WAN a 1× 2,5G WAN/LAN porty poskytují vysokorychlostní agregační konektivitu. Až 6 portů WAN : 2,5G RJ45, gigabitové vlákno a gigabitové RJ45 WAN porty s vyvážením zátěže zvyšují míru využití vícelinkového širokopásmového připojení. Vysoce bezpečná VPN : SSL/IPSec/GER/PPTP/L2TP VPN a OpenVPN jsou ideální pro použití ve více pobočkách a pro WFH. Integrováno do Omada SDN : Podporuje Zero-Touch Provisioning (ZTP), centralizovanou správu cloudu, inteligentní monitorování a další. Centralizovaná správa : Přístup ke cloudu a aplikace Omada poskytují maximální pohodlí při správě. Rozsáhlé funkce zabezpečení : Chraňte svou síť a data pomocí pokročilých zásad brány firewall, obrany proti DoS, filtrování IP/MAC/URL a dalších funkcí zabezpečení. Více informací o Omada Cloud SDN>? Stránky produktu: https://www.tp-link.com/cz/business-networking/vpn-router/er707-m2/ Technické specifikace HARDWARE FEATURES Standards and Protocols • IEEE 802.3, IEEE802.3u, IEEE802.3ab, IEEE802.3z, IEEE 802.3x, IEEE 802.1q • TCP/IP, DHCP, ICMP, NAT, PPPoE, NTP, HTTP, HTTPS, DNS, IPSec, PPTP, L2TP, OpenVPN, SNMP Interface • 1× 2.5G RJ45 WAN Port • 1× 2.5G RJ45 WAN/LAN Port • 1× Gigabit SFP WAN/LAN Port • 4× Gigabit RJ45 WAN/LAN Ports • 1× USB 2.0 Port (Supports USB storage, and LTE backup with LTE dongle) Network Media • 10BASE-T: UTP category 3, 4, 5 cable (Max 100 m) EIA/TIA-568 100? STP (Max 100 m) • 100BASE-TX: UTP category 5, 5e cable (Max 100 m) EIA/TIA-568 100? STP (Max 100 m) • 1000BASE-T: UTP category 5, 5e, 6 cable (Max 100 m) • 2500BASE-T: UTP category 5, 5e, 6 cable (Max 100 m) Fan Quantity Fanless Button Reset Button Power Supply 12V/1.5A Adapter PoE Budget - Flash 128MB NAND DRAM 1 GB DDR4 LED PWR, SYS, SFP, USB, WAN (Speed, Link/Act), LAN (Speed, Link/Act) Dimensions ( W x D x H ) 8.9 × 5.2 × 1.4 in (226 × 131 × 35 mm) Protection 4 kV surge protection Enclosure Steel Mounting Desktop/Wall Mounting Max Power Consumption 14.2 W (with USB2.0 connected) 7.1 W (without USB2.0 connected) PERFORMANCE Concurrent Session 500 New Sessions /Second 4,2 NAT (Static IP) 2364.45 Mbps / 2343.28 Mbps NAT(DHCP) 2364.24 Mbps / 2326.21 Mbps NAT(PPPoE) 2350.93 Mbps / 2125.83 Mbps NAT (L2TP) 1249.04 Mbps / 831.12 Mbps NAT (PPTP) 1169.23 Mbps / 1175.52 Mbps IPsec VPN Throughput ESP-MD5-AES256: 537.12 Mbps ESP-SHA1-AES256: 754.65 Mbps L2TP VPN Throughput Unencrypted: 1442.65 Mbps Encrypted: 346.43 Mbps SSL VPN Throughput 142.99 Mbps 66 Byte Packet forwarding rate 1832.69 Mbps / 1741.84 Mbps 1,518 Byte Packet forwarding rate 2461.18 Mbps / 2457.32 Mbps BASIC FUNCTIONS WAN Connection Type • IPv4_Static IP • IPv4_Dynamic IP • IPv4_PPPOE • IPv4_L2TP • IPv4_PPTP • IPv6_PPP • IPv6_DHCPv6 • IPv6_Static IP • IPv6_6in4 • IPv6_Pass-Through • Mobile Broadband: 4G/3G modem for backup via USB port MAC Clone Modify WAN/LAN MAC Address† DHCP • DHCP Server/Client • DHCP Address Reservation • Multi-IP Interfaces* • Multi-Net DHCP* IPv6 WAN Connection VLAN 802.1Q VLAN IPTV IGMP v2/v3 Proxy ADVANCED FUNCTIONS Advanced Routing • Static Routing • Policy Routing Bandwidth Control • IP/Port-based Bandwidth Control • Guarantee & Limited Bandwidth Load Balance • Intelligent Load Balance • Application Optimized Routing • Link Backup (Timing§, Failover) • Online Detection NAT • One-to-One NAT§ • Multi-Net NAT • Virtual Server • Port Triggering§ • NAT-DMZ • FTP/H.323/SIP/IPSec/PPTP ALG • UPnP Security • Attack Defense: TCP/UDP/ICMP Flood Defense Block TCP Scan (Stealth FIN/Xmas/Null) Block Ping from WAN • Filtering Web Group Filtering URL Filtering Web Security • ARP Inspection: Sending GARP Packets ARP Scanning IP-MAC Binding • Access Control Source/Destination IP Based Access Control Session Limit IP-based Session Limit VPN IPsec VPN • 100 IPSec VPN Tunnels • LAN-to-LAN, Client-to-LAN • Main, Aggressive Negotiation Mode • DES, 3DES, SHA1, AES128, AES192, AES256 Encryption Algorithm • IKEv1/v2 • MD5, SHA1 Authentication Algorithm • NAT Traversal (NAT-T) • Dead Peer Detection (DPD) • Perfect Forward Secrecy (PFS) PPTP VPN • PPTP VPN Server • PPTP VPN Clients (12) • 60 Tunnels (Shared with L2TP) • PPTP with MPPE Encryption L2TP VPN • L2TP VPN Server • L2TP VPN Clients (12) • 60 Tunnels (Shared with PPTP) • L2TP over IPSec OpenVPN • OpenVPN Server • OpenVPN Clients (6) • 66 OpenVPN Tunnels* SECURITY Filtering WEB Group Filtering§ URL Filtering Web Security§ ARP Inspection • Sending GARP Packets§ • ARP Scanning§ • IP-MAC Binding§ Attack Defense • TCP/UDP/ICMP Flood Defense • Block TCP Scan (Stealth FIN/Xmas/Null) • Block Ping from WAN Access Control Source/Destination IP Based Access Control AUTHENTICATION Web Authentication • No Authentication • Simple Password* • Hotspot (Local User/Voucher* /SMS*/Radius*) • External Radius Sever • External Portal Sever* • Facebook* MANAGEMENT Omada App Yes. Requiring the use of OC300, OC200, Omada Cloud-Based Controller, or Omada Software Controller. Centralized Management • Omada Cloud-Based Controller • Omada Hardware Controller (OC300) • Omada Hardware Controller (OC200) • Omada Software Controller Cloud Access Yes. Requiring the use of OC300, OC200, Omada Cloud-Based Controller, or Omada Software Controller. Service Dynamic DNS (Dyndns, No-IP, Peanuthull, Comexe) Maintenance • Web Management Interface • Remote Management • Export & Import Configuration • SNMP v1/v2c/v3* • Diagnostics (Ping & Traceroute)§ • NTP Synchronize§ • Syslog Support Zero-Touch Provisioning Yes. Requiring the use of Omada Cloud-Based Controller. Management Features • Automatic Device Discovery • Intelligent Network Monitoring • Abnormal Event Warnings • Unified Configuration • Reboot Schedule • Captive Portal Configuration • ZTP (Zero-Touch Provisioning) OTHERS Certification CE, FCC, RoHS Package Contents • ER707-M2 • Power Adapter • Quick Installation Guide System Requirements Microsoft Windows 98SE, NT, 2000, XP, Vista™ or Windows 7/8/8.1/10, MAC OS, NetWare, UNIX or Linux Environment • Operating Temperature: 0–40 °C (32–104 °F); • Storage Temperature: -40–70 °C (-40–158 °F) • Operating Humidity: 10–90% RH non-condensing • Storage Humidity: 5–90% non-condensing
Skladem v eshopu